Мониторинг сетевого оборудования для интернет-провайдера.
discovery — система мониторинга сетевого оборудования и сервисов для интернет-провайдера. Она сама находит устройства, опрашивает их по SNMP/ICMP/SSH, ловит обрывы и всплески нагрузки — а дежурный получает управляемую тревогу с историей и понятным способом действия.
Мониторинг сетевого оборудования и сервисов в одной системе
От первого сканирования подсети до разбора и закрытия тревоги — без конструктора из десятка плагинов и без выделенного сервера под каждую подсистему.
ИИ-ассистент
Спросите про сеть обычным языком — ассистент не имеет собственных прав, видит и меняет ровно то же, что и вы, и требует подтверждения на любое изменение. Провайдер ИИ — GigaChat, OpenRouter или свой сервер с vLLM/Ollama.
Автодискаверинг
Сканирует подсети, определяет модель и тип устройства по SNMP и сам подбирает профиль.
Тревоги без лишнего шума
Гистерезис и анти-флаппинг, отдельные тревоги device down, SNMP down и stale metric, а также независимые тревоги по интерфейсам и компонентам.
SNMP v1/v2c/v3 + Trap + Syslog
Опрос по SNMP (включая SNMPv3 USM auth/priv) дополнен push-приёмом трапов и syslog — авария долетает мгновенно.
SSH CLI-метрики
Метрикой профиля может быть вывод произвольной команды по SSH — температура блока питания, вывод собственного скрипта, что угодно за пределами SNMP.
Жизненный цикл тревоги
Подтверждение, временное подавление snooze, повторные уведомления и эскалация по уровням. Email, Telegram и webhook; всё сохраняется в истории и останавливается после recovery или ручного закрытия.
Топология и групповые тревоги
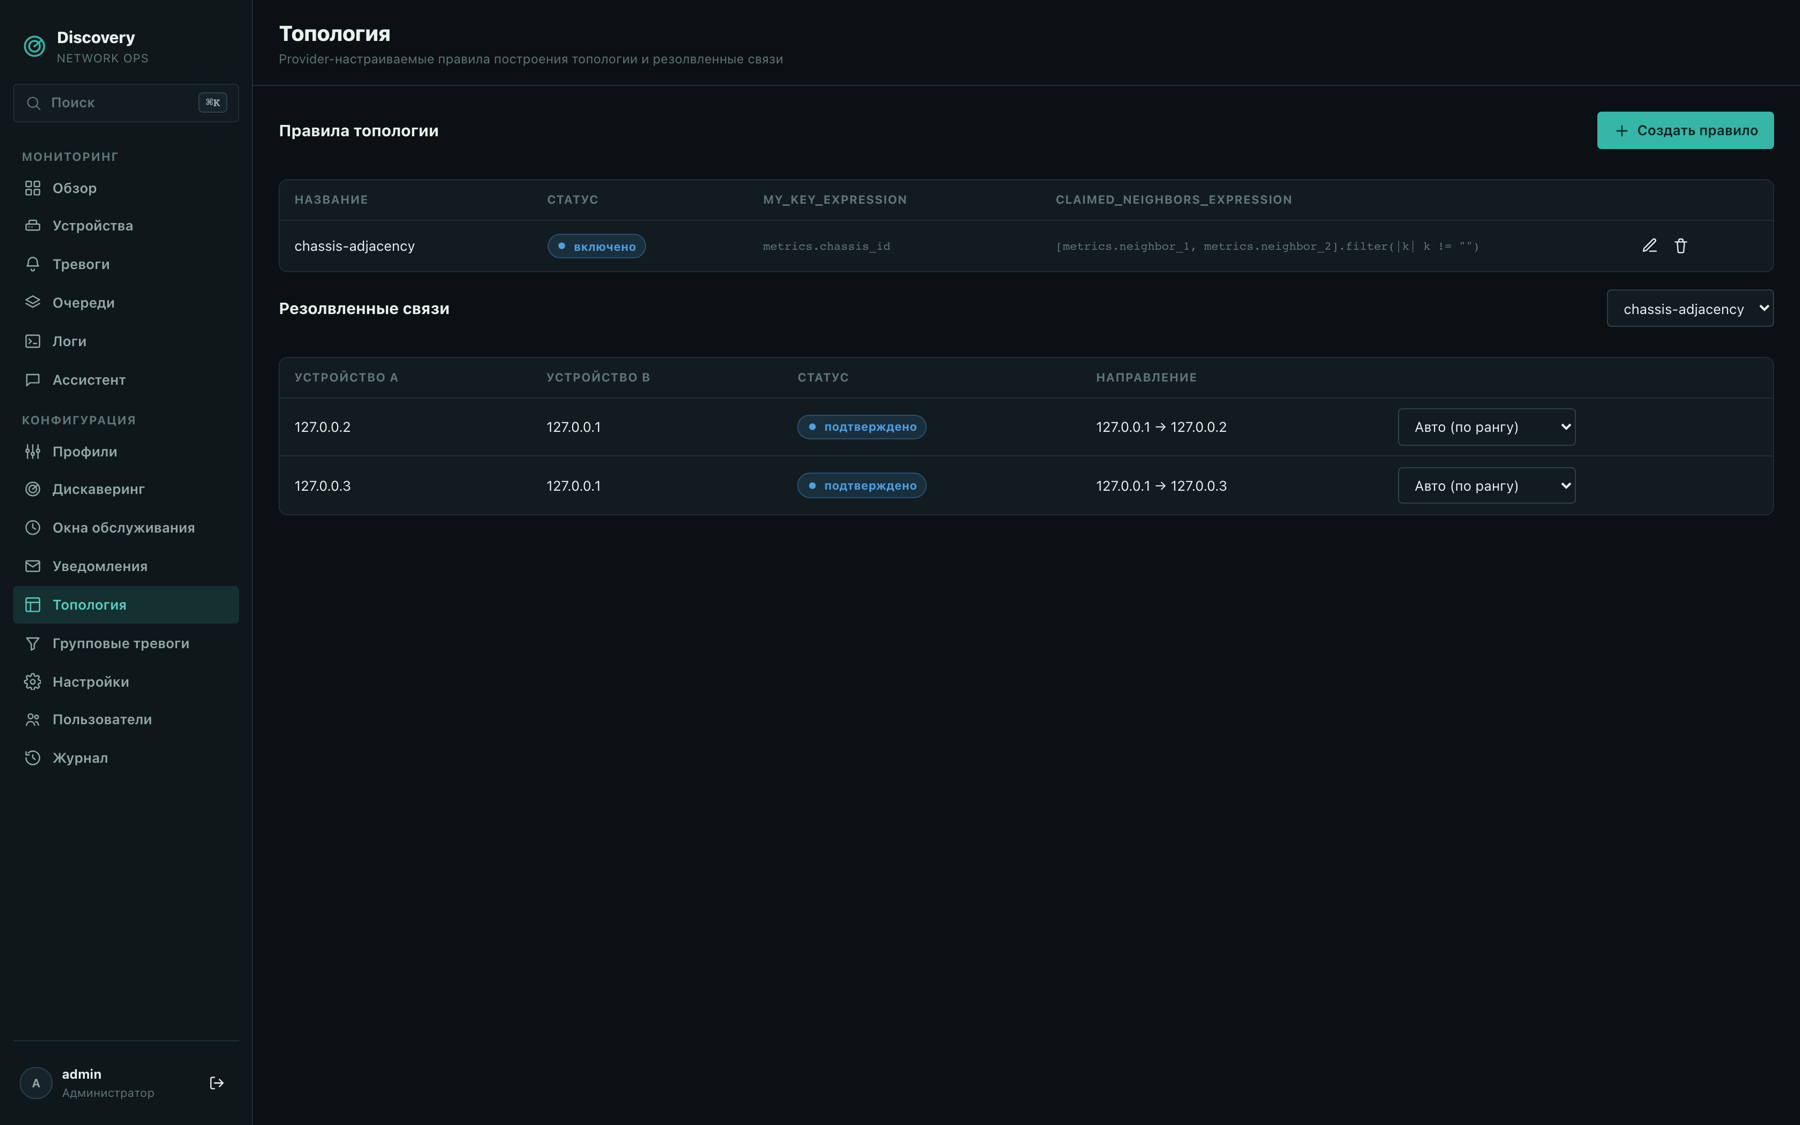
Discovery резолвит связи по правилам и LLDP/CDP-соседям, а затем подавляет вторичные тревоги ниже упавшего узла — вместо сотни уведомлений из-за одной аварии на магистрали.
Дискаверинг сервисов
Один ограниченный по времени запуск проверяет SNMP, SSH, HTTP/HTTPS и TCP с таймаутами, показывает задержку и назначает профиль по успешному результату.
Операторские действия
Из карточки устройства можно безопасно запустить test, poll now, rediscover или backup. RBAC, очередь, дедупликация job и результат — под контролем.
Резервные копии конфигураций
Read-only backup по SSH по расписанию или вручную, шифрование хранения, удаление секретов и ограниченное сравнение изменений между версиями.
Обзор
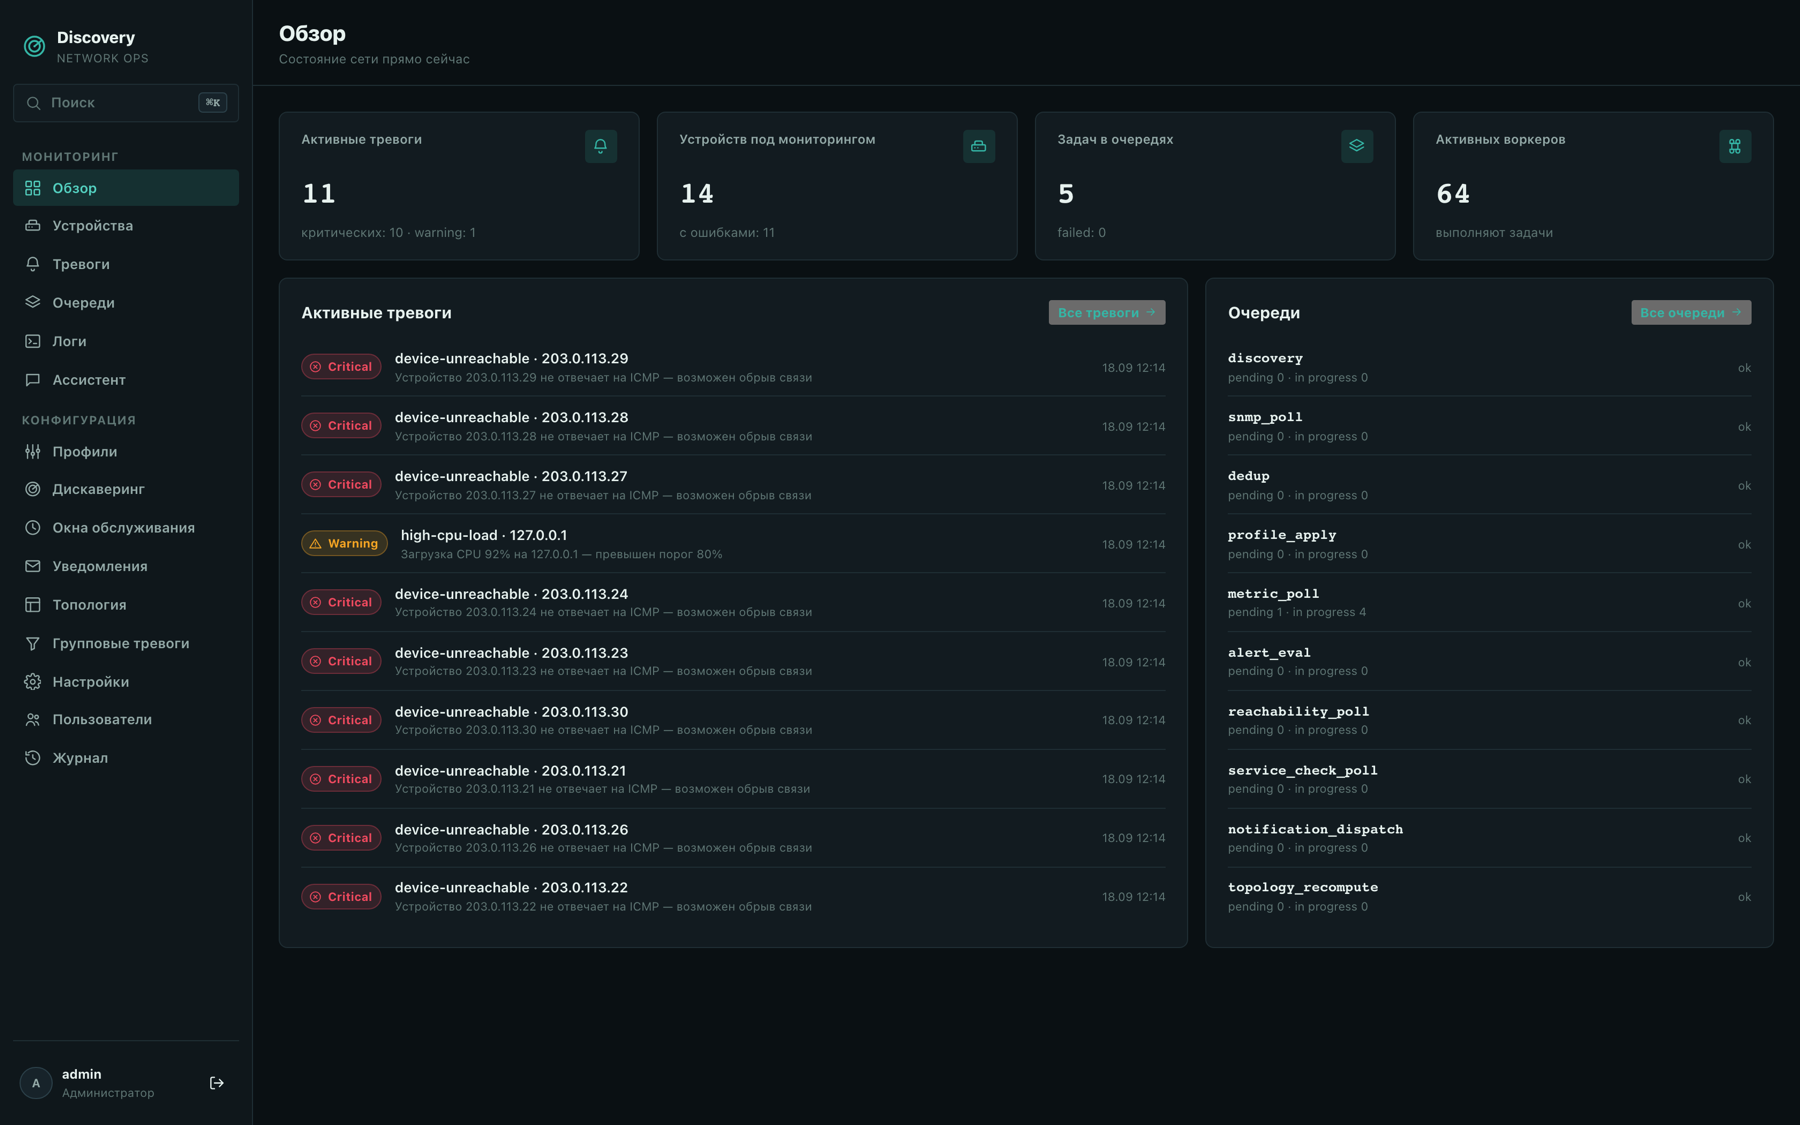
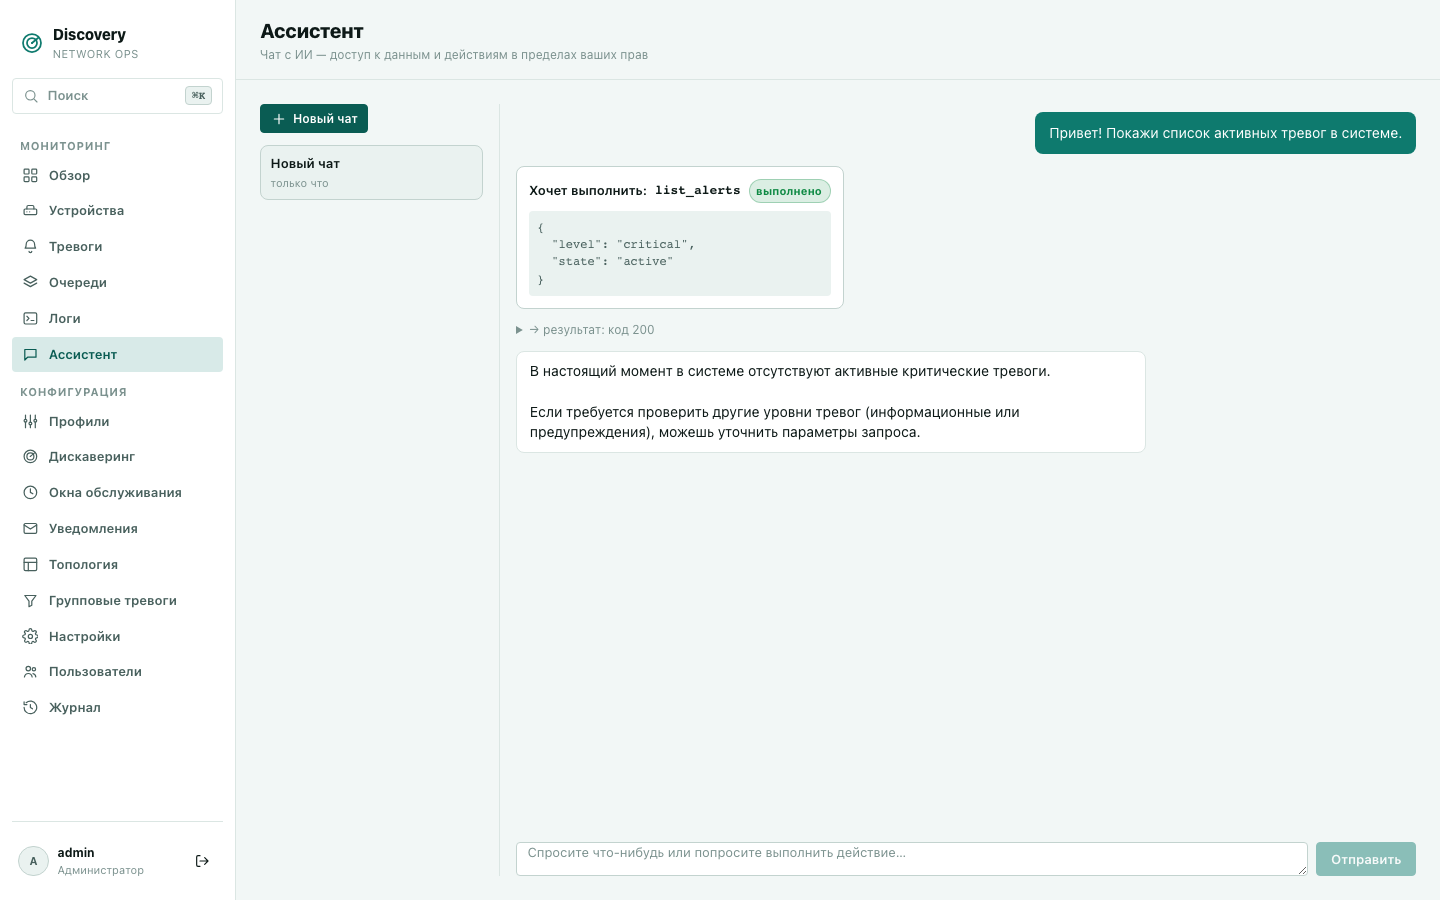
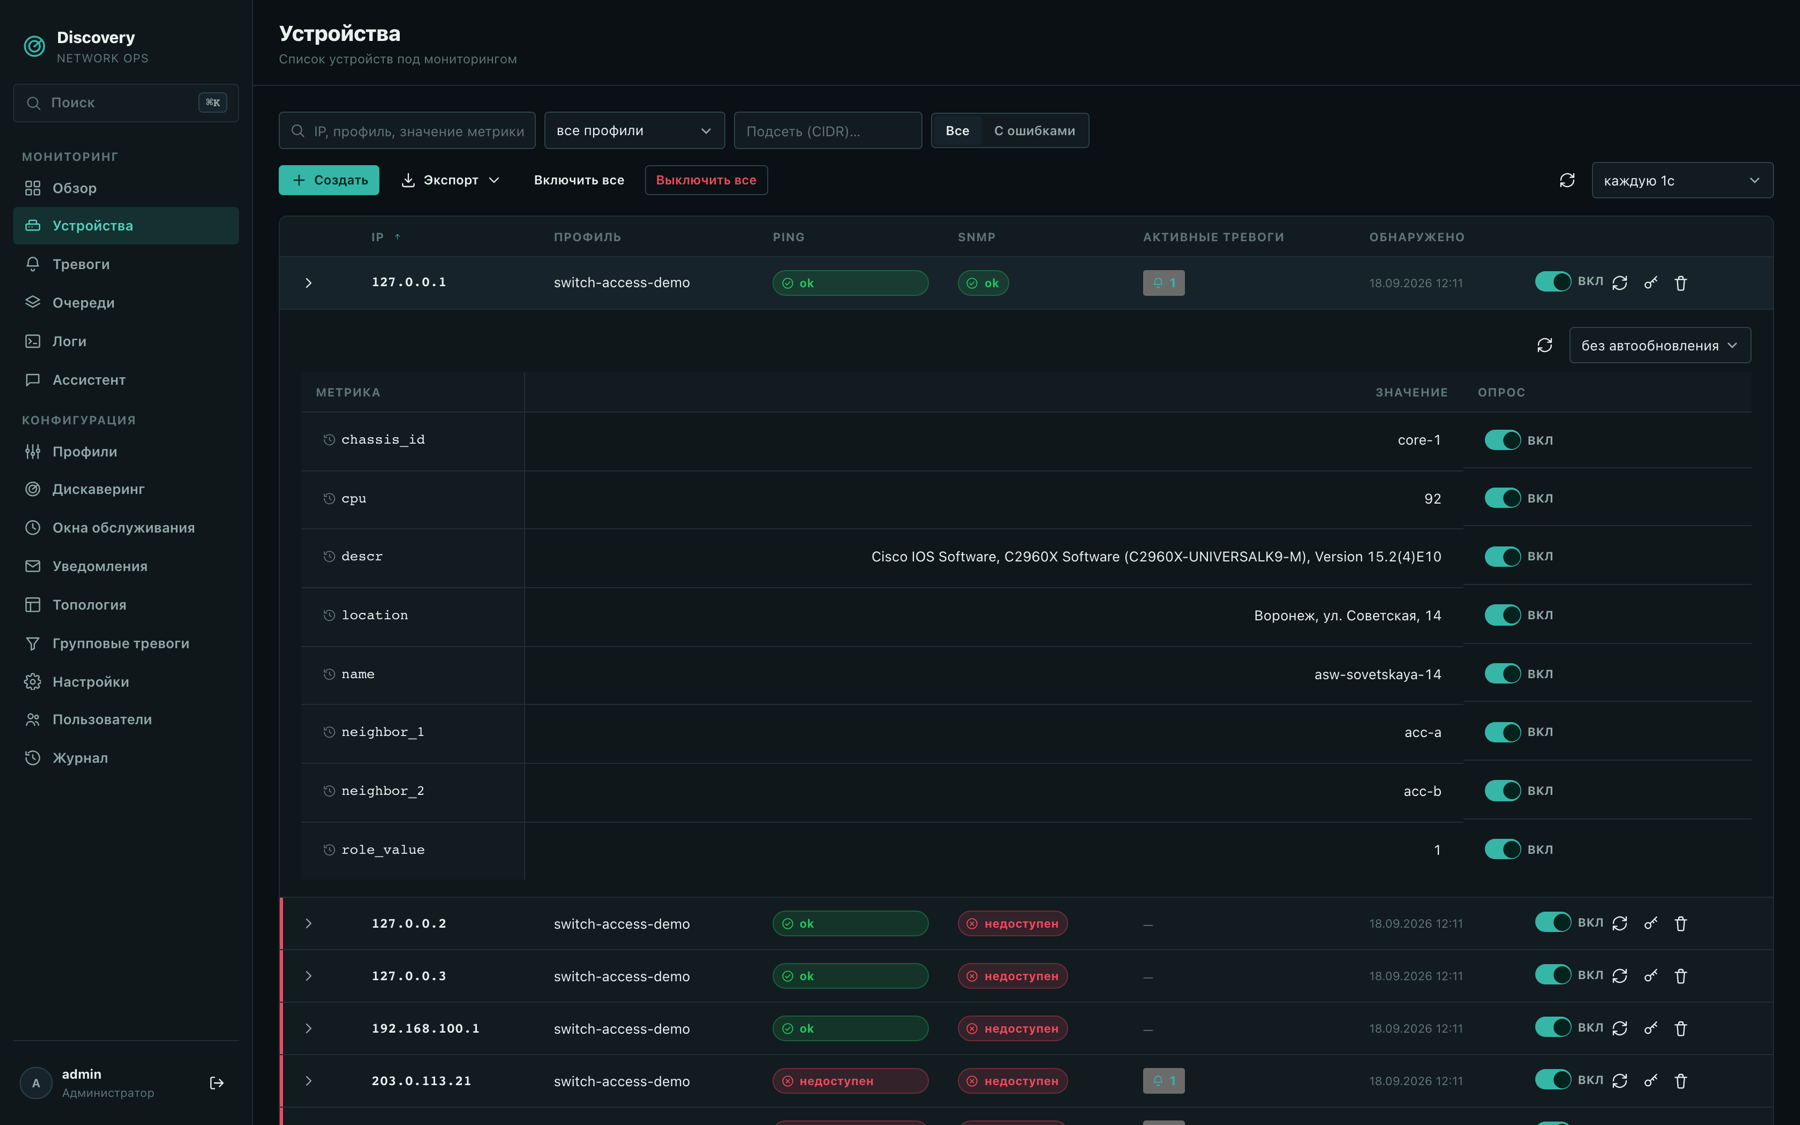
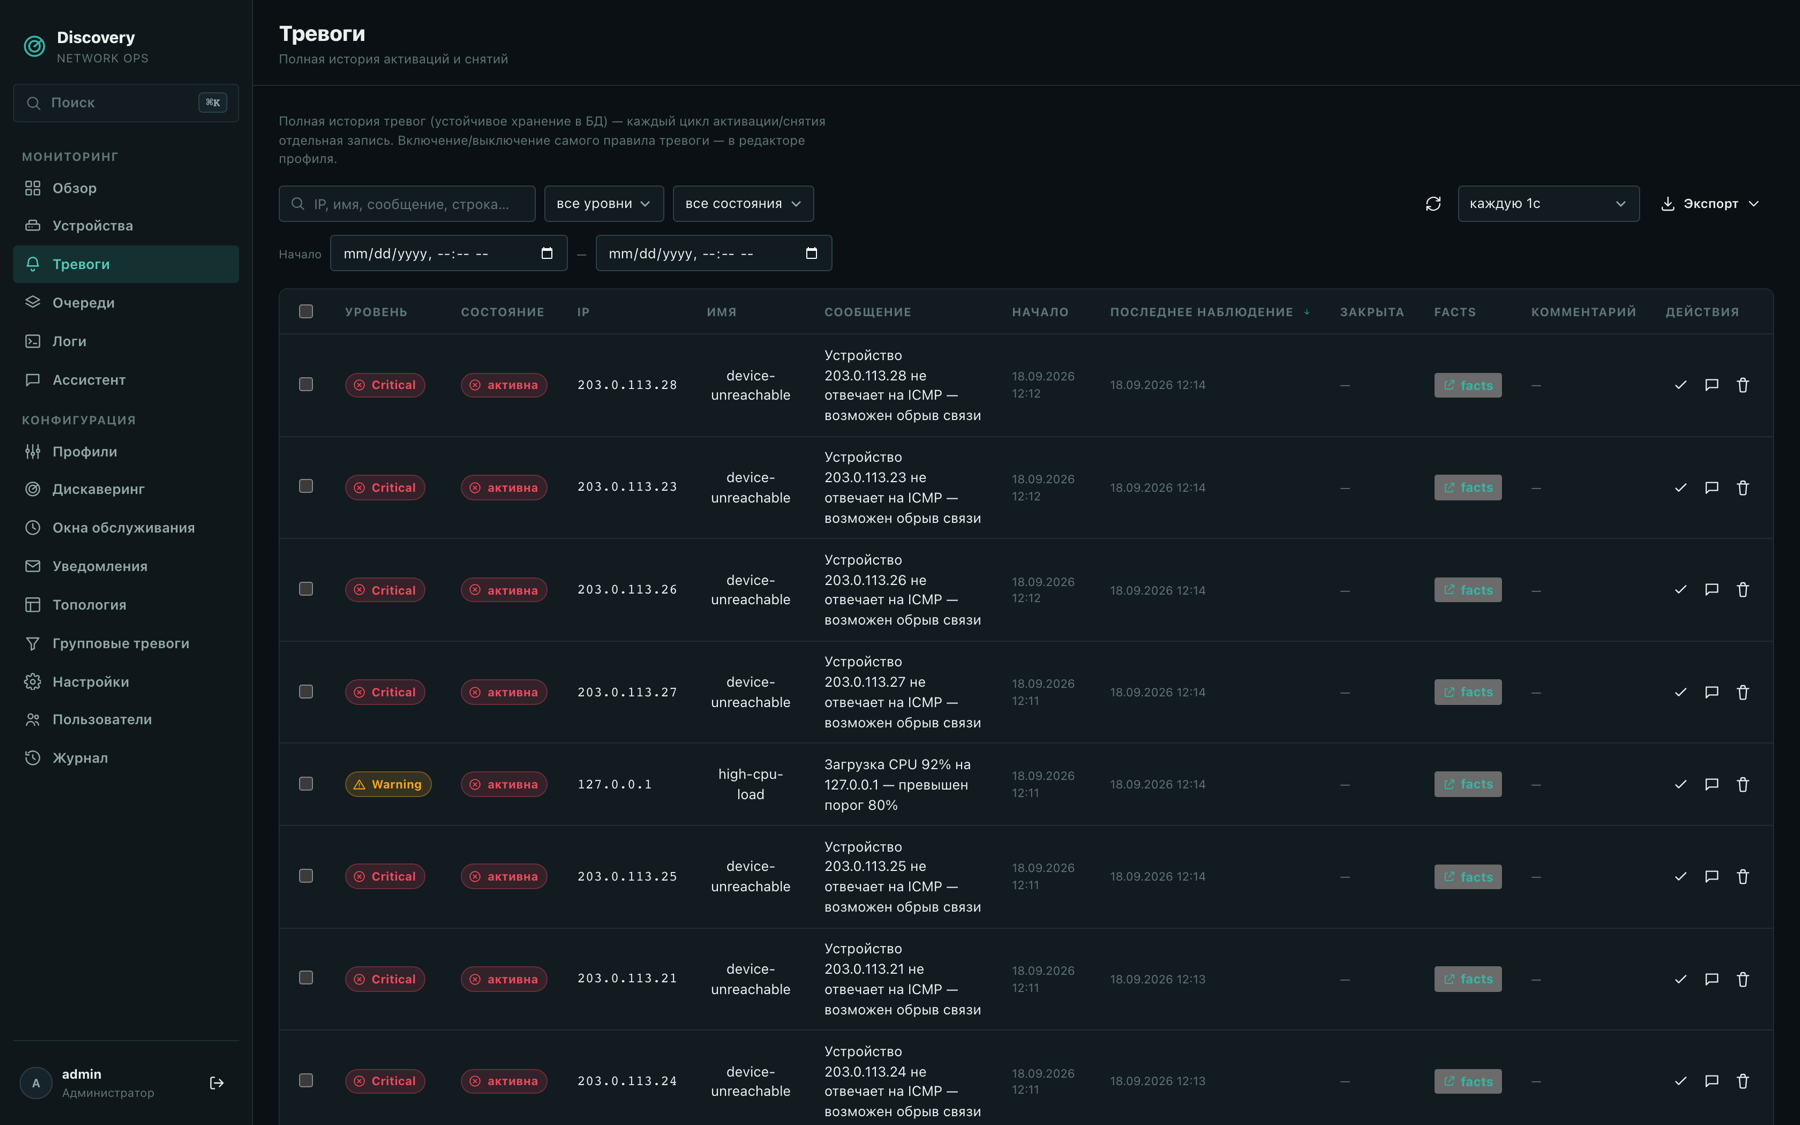
Шесть ключевых экранов дашборда — с реальными данными, снятыми на тестовом стенде, а не подрисованными макетами.
Активные тревоги, устройства под мониторингом, очереди обработки — сводка состояния всей сети на одном экране сразу после входа.
Чат прямо в дашборде: модель сама решила проверить тревоги, выполнила чтение и ответила на основе реального результата — ровно так же, как ответили бы вы сами, кликая по разделам.
Ping и SNMP. Развёрнутая строка — реальные опрошенные значения.
Каждый цикл активации и снятия — отдельная запись с уровнем критичности и фактами на момент срабатывания.
Discovery сам проводит связи между устройствами и определяет, кто чей аплинк.
Один профиль — метрики и условия тревог для целого класса оборудования.
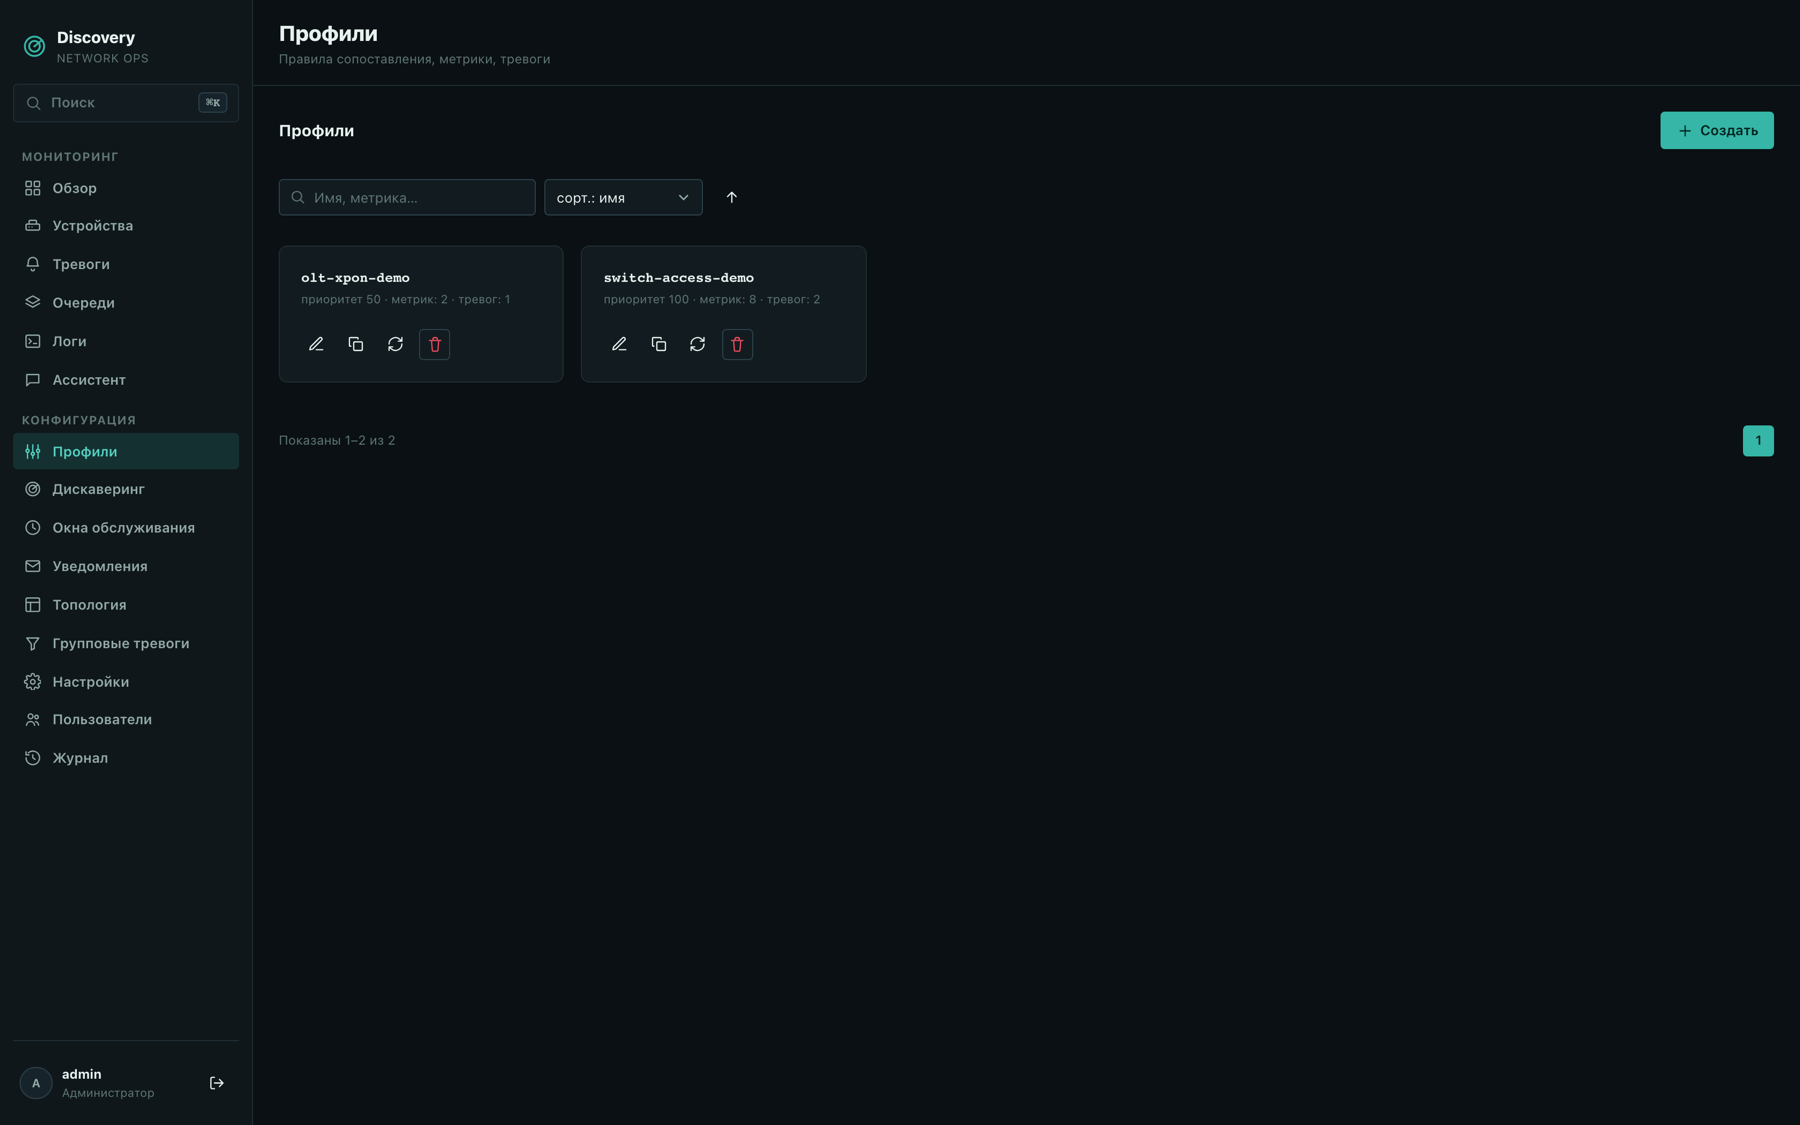
Скриншоты сняты на тестовом стенде: три виртуальных SNMP-коммутатора, связанных в топологию, реальный локальный шлюз и несколько заведомо недоступных адресов из документационного диапазона 203.0.113.0/24 — чтобы показать и рабочий, и аварийный сценарий одновременно.
Ставится за один вечер
Без выделенной команды под внедрение — один бинарник и конфиг-файл с комментариями к каждой настройке.
.deb / .rpm-пакет
Нативный пакет с systemd-юнитом. Не требует Rust, Node или Docker на машине — только сам пакет.
Готовый бинарник
Архив с бинарником под вашу ОС и архитектуру — без сборки и без Docker. Для универсального пути остаётся и Docker-образ.
Один config.toml
Хранилище, периодичность опроса, retention — все настройки в одном файле с комментариями, без UI-квеста.
Пробный период
Ограниченная по числу устройств пробная лицензия — разворачивается прямо на вашей инфраструктуре и ваших устройствах.
Стоимость индивидуальна — зависит от масштаба сети и нужного набора функций, обсуждаю при обращении.
Готов дорабатывать под конкретного заказчика — нужна интеграция, нетиповой сценарий тревог или своя логика под вашу сеть — обсуждаем и делаем.
Работает на скромном железе — ядро на Rust, один процесс без JVM/Node/Docker в проде, отдельный сервер под сам мониторинг не нужен.
Мониторинг сети: оборудование, SNMP и аварии
Короткие руководства по задачам, которые чаще всего возникают у команды провайдера при внедрении сетевого мониторинга.
Частые вопросы
То, что обычно спрашивают перед тем, как решиться поставить систему мониторинга на боевую сеть.
Данные сети обязательно уходят во внешний ИИ-сервис?
Нет. Провайдера ИИ-ассистента выбираете вы: GigaChat, OpenRouter — или собственный сервер с vLLM/Ollama, и тогда данные вообще не покидают вашу инфраструктуру. Публичный API — тоже вариант, но не единственный.
Что будет, если мы забудем продлить лицензию вовремя?
Ничего катастрофического — сеть не «ослепнет». Устройства продолжают опрашиваться, тревоги продолжают срабатывать и уведомления приходить. Ограничивается только создание нового: новые профили, устройства и конфигурации дискаверинга — до продления. Это осознанно отличается от автоматического пробного периода, где по истечении срока доступ блокируется полностью (см. условия на странице загрузки) — для уже работающей системы полная потеря видимости сети из-за забытого продления недопустима.
Какая поддержка входит и можно ли заказать доработку под нашу сеть?
Да — от точечных консультаций до доработки под нетиповой сценарий тревог или интеграцию с вашими системами. Конкретный объём поддержки и условия обсуждаем индивидуально при лицензировании.
Как понять, потянет ли discovery масштаб нашей сети?
Точного порога по числу устройств я сейчас не публикую — ядро на Rust и рассчитано на скромные ресурсы сервера, но самый надёжный способ проверить — развернуть пробную версию на части вашей сети или на демо-стенде и посмотреть на реальную нагрузку.
Покажу на демо-стенде или сразу на ваших устройствах
Пишите с вопросами, по пилоту на части сети или за условиями.
Пишете в Telegram или на email — коротко о сети и что сейчас болит.
Смотрим вместе на демо-стенде или сразу на паре ваших устройств.
Пилот на части сети с пробной лицензией — и уже потом решение по внедрению.
Отвечаю сам, обычно в течение дня. Если удобнее — можно сразу предложить время для короткого демо-созвона.